WALLIX PAM Nedir?

Kritik sistemlere erişimi merkezi olarak yönetin ve güvence altına alın.

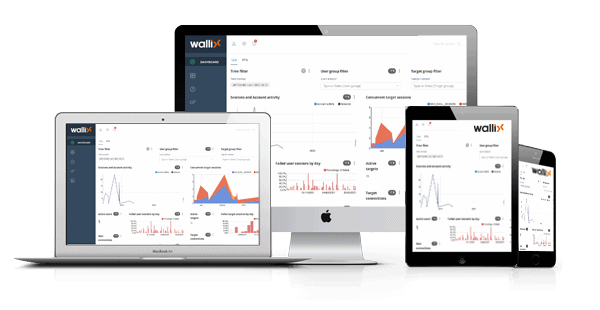
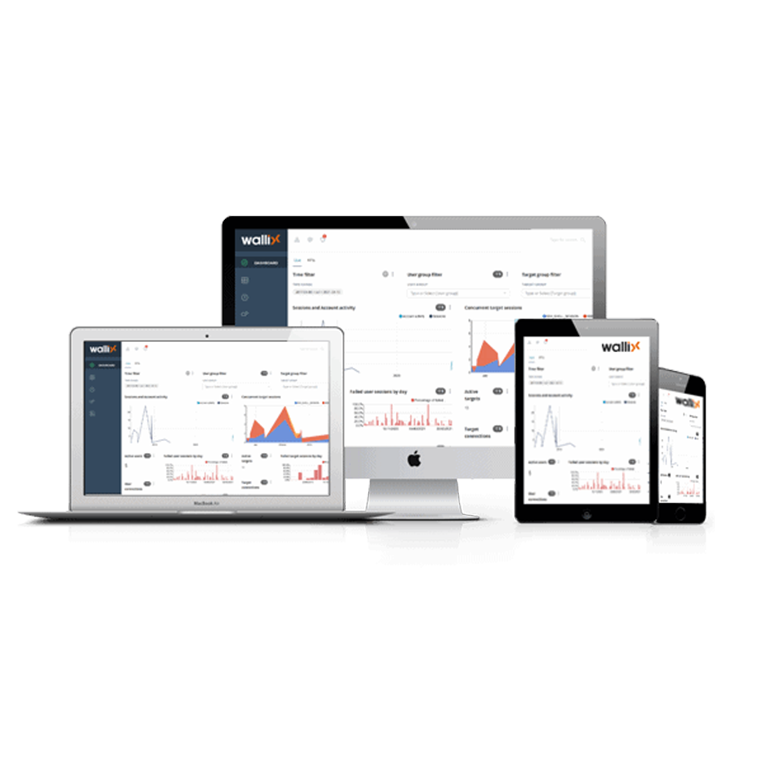
WALLIX PAM (Privileged Access Management), kurumların kritik sistemlerine erişen ayrıcalıklı kullanıcıların, hesapların ve oturumların güvenli biçimde yönetilmesini sağlayan bir ayrıcalıklı erişim yönetimi çözümüdür.

Çözümün merkezinde yer alan WALLIX Bastion, kullanıcılar ile erişmek istedikleri sistemler arasında güvenli bir erişim katmanı oluşturur. Kullanıcıların yetkilerini doğrular, erişimleri kontrol eder ve ayrıcalıklı oturumları kayıt altına alır.

WALLIX PAM; sunucular, veritabanları, ağ cihazları, iş uygulamaları ve endüstriyel sistemler gibi kritik kaynaklara yönelik erişimlerin merkezi olarak yönetilmesine yardımcı olur. Hedef sistemlere ajan kurulmasını gerektirmeyen mimarisi, devreye alma ve yönetim yükünü azaltır.

Ayrıcalıklı Erişim ve Yetkilendirme

Doğru kullanıcıya, doğru kaynağa, doğru zamanda erişim.

WALLIX PAM, kurum içi yöneticilerin ve dış hizmet sağlayıcıların yalnızca yetkilendirildikleri kritik sistemlere erişmesini sağlar.

Ayrıntılı kurallar

Kullanıcı kimlikleri, gruplar, hedef sistemler ve erişim politikaları üzerinden yetkilendirme kuralları tanımlanabilir.

Just-in-Time (JIT) erişim

Kalıcı yetki yerine, görev süresince geçerli erişim. Erişimler belirli zaman aralıklarıyla sınırlandırılabilir veya onay süreçlerine bağlanabilir; süre dolunca erişim kapanır.

Kurumsal kimlik altyapısı

Active Directory, LDAP ve SAML tabanlı kimlik altyapılarıyla entegrasyon, mevcut kurumsal kimlik yönetimi süreçlerinin kullanılmasını destekler.

Parola Kasası ve Parola Yönetimi

Ayrıcalıklı kimlik bilgilerini güvenli bir merkezde koruyun.

WALLIX PAM, ayrıcalıklı hesap parolalarını ve SSH anahtarlarını merkezi, şifreli bir kasada saklar.


Kullanıcı parolayı görmez

Yöneticiler ve dış hizmet sağlayıcılar bağlanırken parolayı görmez; Bastion kimlik bilgisini oturuma kendisi aktarır
Otomatik parola rotasyonu

Parolalar politikaya göre her kullanımdan sonra veya belirli aralıklarla otomatik olarak değiştirilir. Parola karmaşıklığı politikaları uygulanır.
Hesap keşfi

Sistemlerdeki ayrıcalıklı hesaplar tespit edilerek kontrol altına alınır.
Kontrollü teslim (check-out / check-in):

Parolanın görülmesi gereken istisnai durumlarda parola onayla teslim alınır; iade edildikten sonra yenilenir
Uygulamalar Arası Parola Yönetimi (AAPM):

Uygulamalar ve otomasyon süreçleri, ihtiyaç duydukları kimlik bilgilerini kodun içine yazılmadan, REST API üzerinden kasadan alır. Böylece kod deposu ele geçirilse bile kodda sabit bir parola bulunmaz.
Mevcut kasalarla entegrasyon

Kurumda kullanılan üçüncü taraf parola kasalarıyla birlikte çalışabilir.
WALLIX Pam
Oturum Yönetimi

Kritik sistemlere erişimi merkezi olarak yönetin ve güvence altına alın.

Eksiksiz ayrıcalık oturum gözetimi için gerçek zamanlı bildirim ve oturum paylaşımı dahil olmak üzere kapsamlı oturum izleme ve kaydetme vasıtasıyla ayrıcalıklı kullanıcıların erişim ve etkinliklerini yönetin.

Gerçek zamanlı izleme ve müdahale

Denetçiler devam eden oturumları canlı izleyebilir, gerektiğinde kontrolü devralabilir ve şüpheli oturumları anında sonlandırabilir.

Video kaydı ve akıllı arama

Tüm oturumlar kaydedilir. WALLIX’in patentli Session Probe teknolojisinin topladığı meta veriler sayesinde kayıtlarda istenen işlem kolayca bulunur.

Parolasız erişim

Kimlik bilgileri oturuma otomatik eklenir. Kullanıcı hedef sistemin parolasını hiç görmez, böylece parola sızıntısının önüne geçilir.

Web ve bulut konsolları dahil geniş kapsam

Klasik protokollerin yanı sıra web uygulamaları ve bulut yönetim konsollarına yapılan erişimler de denetlenir ve kayıt altına alınır.

Güvenli dosya aktarımı

SFTP/SCP ile aktarılan dosyalar ve RDP panosu üzerinden kopyalanan içerik, ICAP tabanlı antivirüs ve DLP çözümleriyle taranır.

Oturum kuralları

Oturum süresi, tek seferlik bağlantı ve zaman aşımı kurallarıyla ayrıcalıklı erişim sıkı kontrol altında tutulur. Sonlandırılan oturumda kullanıcının yeniden bağlanması engellenebilir.

Kritik sistemlerde gerçekleşen ayrıcalıklı faaliyetleri görünür hale getirin.

WALLIX PAM, RDP, SSH, VNC ve Telnet gibi protokoller üzerinden gerçekleştirilen ayrıcalıklı oturumları izler ve kayıt altına alır. Hangi kullanıcının hangi sisteme, ne zaman eriştiği ve oturum sırasında ne yaptığı incelenebilir.

Video ve metin kayıtları

Yöneticilerin grafiksel (GUI) veya komut satırı (CLI) ekranlarında yaptığı her fare hareketini ve klavye girdisini tam renkli, sıkıştırılmış ve kriptografik olarak imzalanmış video formatında kaydeder.
Saatlerce video izlemeden adli arama

SSH ve Telnet oturumlarında komutlar metin kayıtlarında aranır. RDP ve VNC gibi görüntü tabanlı oturumlarda ekrandaki metin, optik karakter tanıma (OCR) ile aranabilir hale gelir. Böylece "rm -rf" veya "DROP TABLE" gibi kritik bir komutun çalıştırılıp çalıştırılmadığı hızla bulunur.
Gerçek zamanlı müdahale

Oturumlar canlı izlenebilir. Yasaklı bir komut veya şüpheli bir davranışta uyarı üretilir, gerektiğinde oturum sonlandırılır. Olaylar SIEM sistemlerine aktarılabilir.

4-Göz onayı

Yüksek riskli işlemler, başka bir yetkilinin onayına ve canlı izlemesine bağlanabilir.
Alışılmış araçlarla çalışma

Yöneticiler PuTTY, WinSCP, MobaXterm veya Windows Uzak Masaüstü gibi araçları kullanmaya devam eder; Bastion arka planda vekil sunucu (proxy) olarak çalışır.
Session Probe (Oturum Probu)

WALLIX'in geçici oturum probu teknolojisi, desteklenen senaryolarda hedef sistemlere kalıcı ajan kurmadan ayrıntılı oturum denetimi sağlar.
Güvenli Uzaktan Erişim

Çalışanlar ve üçüncü taraflar için kontrollü bağlantı.

WALLIX Access Manager, yetkili kulanıcıların kritik sistemlere merkezi bir web portalı üzerinden erişmesini sağlar.

Yalnızca tarayıcı

HTML5 tabanlı portal sayesinde kullanıcının bilgisayarına istemci, eklenti veya VPN yazılımı kurulması gerekmez.

VPN gerektirmeyen bağlantı

Uygun senaryolarda dış hizmet sağlayıcıları ve bakım ekipleri yalnızca yetkilendirildikleri kaynaklara erişir. Güvenlik duvarında açılması gereken bağlantı noktası sayısı azalır.

Dağıtık ve çok kiracılı yapılar

Birden fazla Bastion tek konsoldan yönetilir; erişim onayları, oturum paylaşımı ve denetim kayıtları bir araya getirilir. Birden fazla lokasyonu veya şirketi olan yapılar için uygundur.

Kimlik federasyonu

SAML 2.0 ile Okta, Ping Identity gibi kimlik sağlayıcıları üzerinden oturum açma desteklenir.

OT Erişimi ve Universal Tunneling

Endüstriyel sistemlere erişimi operasyonel ihtiyaçlara uygun şekilde güvence altına alın.

WALLIX PAM, üretim tesisleri ve kritik altyapılarda kullanılan endüstriyel sistemlere yönelik ayrıcalıklı erişimlerin yönetilmesini destekler.

Universal Tunneling, TIA Portal gibi endüstriyel bakım ve mühendislik araçlarının PLC ve diğer hedef sistemlere kontrollü bağlantı kurmasına olanak tanır. Modbus TCP, S7comm veya BACnet/IP gibi IP tabanlı endüstriyel protokoller, Bastion üzerinden şifreli bir SSH tüneli içinde taşınır.

Ayrı bir sıçrama sunucusuna gerek yok

Bağlantılar Bastion üzerinden geçer, tesis ağına doğrudan erişim açılmaz.

Kontrollü erişim

Her bağlantıya yetkilendirme ve onay politikaları uygulanır.

Denetim

Hangi kullanıcının, hangi cihaza, ne zaman ve ne kadar süre bağlandığı kayıt altına alınır.

Bakım ekiplerinin ve üçüncü taraf hizmet sağlayıcıların erişimleri merkezi olarak kontrol edilebilir.

NIS2 Direktifi – AB Temel Hizmetleri

2024 AB direktifi kapsamında enerji, su ve ulaşım dahil olmak üzere temel hizmet operatörleri için geliştirilmiş siber güvenlik gereksinimlerini karşılayın.
IEC 62351 – Güç Sistemleri Güvenliği

Avrupa şebekelerinde kimlik doğrulama ve erişim kontrolü de dahil olmak üzere güç sistemi iletişim protokolleri için güvenlik kontrolleri uygulayın.
IEC 62443 – Endüstriyel Otomasyon

Bölgeler ve kanallar genelinde kullanıcı tanımlama, kimlik doğrulama, erişim kontrolü ve denetim kaydı gereksinimlerini karşılayın.
ENISA Kılavuzları – AB Siber Güvenliği

Kritik altyapı koruması ve olay raporlaması konusunda Avrupa Birliği Siber Güvenlik Ajansı'nın tavsiyeleriyle uyumlu hareket edin .
NERC CIP – Elektrik Şebekesi Güvenilirliği

Kuzey Amerika'nın ana enerji sistemini, kritik siber varlıkların sıkı erişim yönetimi ve izlenmesi yoluyla güvence altına alın.
NIST – Küresel Referans Çerçevesi

Risk yönetimi ve endüstriyel kontrol sistemlerinin gelişen siber tehditlere karşı korunması için uluslararası en iyi uygulamaları benimseyin.

NCA OTCC – Orta Doğu OT Güvenliği

Ortadoğu genelinde operasyonel sürekliliği sağlamak için kritik ulusal altyapılar için zorunlu siber güvenlik kontrolleri uygulanmalıdır.
ISO/IEC 27001:2022

ISO/IEC 27001:2022 standardı, Bilgi Güvenliği Yönetim Sistemi (ISMS) kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesi
OT Altyapınızı Dönüştürün, Operasyonel Riskleri Sıfırlayın!

Ücretsiz ön keşif ve mimari değerlendirme toplantımızla altyapınızdaki darboğazları ve güvenlik açıklarını birlikte tespit edelim, bütçenize en uygun yol haritasını çıkaralım.

Entegrasyonlar ve Teknik Mimari

Mevcut altyapınıza uyum sağlayan esnek PAM mimarisi.

Kurumunuz PAM olgunluk eğrisinin neresinde?

Kurumunuzda hâlihazırda uygulanan ayrıcalıklı erişim yönetimi yetkinliklerini işaretleyin. Skorunuz ve olgunluk seviyeniz anında hesaplanır, size özel öncelikli adımlar önerilir.

0 / 17 uygulamada

    Hiçbir veri kaydedilmez veya gönderilmez; skor tamamen tarayıcınızda hesaplanır.

    Agentless mimari

    WALLIX Bastion'un proxy tabanlı mimarisi, desteklenen erişim senaryolarında hedef sistemlere kalıcı ajan kurulmasını gerektirmez. Bu, devreye alma süresini ve operasyonel yükü azaltır.

    Entegrasyonlar

    REST API, Active Directory/LDAP ve SAML entegrasyonlarıyla mevcut kimlik ve güvenlik altyapılarıyla birlikte çalışır; olaylar SIEM sistemlerine aktarılabilir.

    Dağıtım seçenekleri

    WALLIX Bastion ve Access Manager, kurumun ihtiyaçlarına göre şirket içi altyapılarda, sanallaştırma platformlarında veya desteklenen bulut ortamlarında konumlandırılabilir.

    Ölçeklenebilirlik

    Çoklu Bastion, yüksek erişilebilirlik ve dağıtık mimari seçenekleriyle farklı ölçeklerdeki PAM ihtiyaçlarına uyarlanabilir.

    KVKK ve GDPR Uyumlu Altyapı

    2025 Gartner® Magic Quadrant™'ında,
    üst üste üçüncü kez "Vizyoner" olarak tanındı

    WALLIX, siber güvenlik çözümleri sağlama konusunda uzmanlaşmış bir Avrupa firmasıdır. Şirketin sunduğu çözümler, veri koruma sorunlarını ele almak, şirketlerin siber tehditleri tespit etmelerini ve bunlardan kurtulmalarını sağlamak ve iş operasyonlarının sürekliliğini güvence altına almak üzere tasarlanmıştır. Ayrıca, firmanın çözümleri, BT altyapılarına ve kritik verilere erişimle ilgili düzenlemelere uyumluluğa da yardımcı olmaktadır. WALLIX, dünya çapında bayiler ve entegratörlerden oluşan geniş bir dağıtım ağına sahiptir ve 3000’den fazla kuruluşun dijital dönüşümlerini güvence altına almalarına aktif olarak yardımcı olmaktadır. Dahası, WALLIX’in endüstriyel ortamlarda dijital erişim ve kimliklerin güvenliğini sağlamaya adanmış bir alt markası olan OT.security bulunmaktadır. Firma, kuruluşlar ve bireyler için veri güvenliği ve gizliliğini sağlayan, dijital teknolojinin etik ve sorumlu kullanımını teşvik eden güvenilir bir Avrupa dijital alanı oluşturmaya kendini adamıştır.

    4.5

    212 Ratings

    Ayrıcalıklı Erişim Yönetimi

    İş Geliştirme Uzmanı

    “WALLIX PAM, hem OT hem de BT ortamlarında çok kapsamlı bir özellik seti sunmaktadır.”

    Kıdemli Siber Güvenlik Danışmanı

    “WALLIX PAM'in ayrıcalıklı oturum yönetimi paha biçilmezdir. Müşterilerimizin oturumları gerçek zamanlı olarak izlemesine, kontrol etmesine ve kaydetmesine olanak tanır.”

    Satış Direktörü

    “Hem ürünü hem de hizmetleri beğendim. Ürün kullanıcı dostu, bu da anlaşılmasını ve uygulanmasını çok kolaylaştırıyor.”

    İletişim Formu

    Hemen Randevu Alın

    size en uygun çözümü birlikte planlayalım

    Dijitalleşmenin her adımında sizi güçlü ve güvende tutan; esnek, sürdürülebilir ve işletmenize özel çözümler sunuyoruz.

    Bizi Arayın: +90 (216) 232 35 53